惡意軟件

2021年及以後的高級ED中的三個頂級趨勢
我們經歷了2020年的艱難,但是在任何地方都在網上工作和學習的能力在高等教育的教職員工中很受歡迎。既然系統已經到位了,學術領導者將不想看到對整個IT框架進行大修的工作和預算。 下一個是什麼?每個高級ED機構的答案都不相同。 每個人現在都面臨的基本挑戰是: 立即下載以了解如何應對這些挑戰! ...
DDOS是新的垃圾郵件:將災難變成煩惱的3種策略
隨著DDOS的攻擊越來越大,更複雜,更加普遍,我們可能會感覺到我們面臨不可避免的服務中斷和焦慮的未來。 如今,隨著反對電子郵件的防禦措施有所改善,垃圾郵件已降級為垃圾郵件文件夾,而尼日利亞王儲的偶爾要求比其他任何東西都更能成為娛樂的來源。實際上,我們可以嘲笑其中的一些方案,垃圾郵件已減少到煩人的煩惱...
黑莓網絡套件:橋接零信任和零觸摸之間的差距
確保和保護數據和終點的挑戰並不是一個新要求,但今天比以往任何時候都重要。隨著新型端點的迅速擴展,從移動設備到物聯網(IoT)以及一波遠程全球工人的擴散產生,您將擁有一場完美的風暴。零信任框架的概念和實現從未如此重要,因為確保和保護端點和數據與零信任匯友。 創建了零信任,以解決居中的侵蝕或企業網絡周邊的侵蝕。隨著技術的消費化和基於雲的應用程序的興起,CISO必須改變其方法,以假設組織網絡中沒有流量比從外部進來的流量更值得信賴。 ...
下一代的反惡意軟件測試
您如何選擇反惡意軟件解決方案?您是否將其與其他安全解決方案進行了嚴格的過程?或者,您是否只是續簽當前的產品許可?也許您甚至甚至閱讀了一些產品評論和第三方測試結果或評估。換句話說,您自己測試了嗎?您是否在實驗室中測試了Antimware解決方案? 直到現在,反惡意軟件保護並不是很令人興奮。 在本書中,我們解釋了人工智能(AI)和機器學習(ML)如何以更具預防性,積極主動性和更好的方式來幫助您的企業戰鬥惡意軟件威脅。我們解釋了為什麼您不需要對別人的話語(包括我們和您的供應商)。取而代之的是,您需要自己測試不同的解決方案,就像其他任何重大安全投資一樣。 下載下一代抗惡意軟件測試,以獲取有關為什麼對自己進行測試的更多信息,這是促進端點安全工作的關鍵。 ...
使用Fortinet實施安全的SAP系統的指南
隨著當今迅速變化的市場狀況和經濟環境,組織正在使用企業應用程序軟件通過集成系統來管理其業務功能。綜合企業資源計劃(ERP)系統改善了決策,並整合來自客戶,供應鍊和供應商的信息,以獲得競爭性的見解。 在本文中,我們介紹了實施安全SAP環境的最佳實踐和建議,包括SAP...
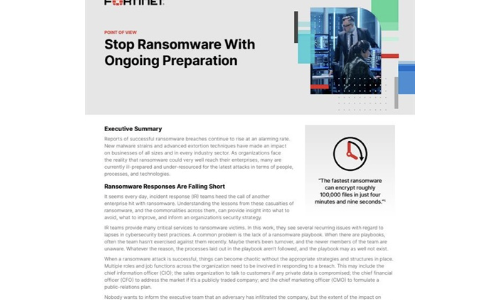
停止勒索軟件進行正在進行的準備
成功的勒索軟件漏洞的報告繼續以驚人的速度上升。新的惡意軟件應變和高級勒索技術對各種規模和每個行業的企業產生了影響。當組織面臨現實情況下,勒索軟件很可能會到達他們的企業時,許多人目前已經準備不足,並且在人們,流程和技術方面對最新攻擊進行了資源不足。 ...

人工智能驅動威脅防禦的下一個網絡安全領域
不可否認的是,僅在過去的幾年中,現代網絡安全的景觀就迅速發展了,並且迅速發展。 如今,在威脅檢測,威脅分析,威脅狩獵和威脅響應中,人工智能(AI)和機器學習(ML)推動的安全自動化已成為網絡安全中最活躍的開發領域之一。 在我們的白皮書中,我們考慮AI驅動: ...
實施零信任模型的6個步驟
對零信任的“全部或全無”方法是一項艱鉅的任務。如果您採取了一種更加增量,更敏捷的方法,使您的組織能夠朝著實現零信任邁出現實的步驟,該怎麼辦? 下載此電子書以學習: ...

保護您的基礎設施免受勒索軟件和網絡威脅
數據是全球經濟的新貨幣,已成為大多數業務的最有價值的資產。在更多情況下。這導致了總體數據量的顯著增加,但數據多樣性和分佈的爆炸式爆炸。在短短的幾年中,從邊緣到核心到雲的各處都會收集,存儲和處理數據。利用這些數據並推動業務價值的機會似乎是無窮無盡的。 這一簡要介紹了戴爾技術的方法,流程和工具,以實施尖端安全實踐,同時遵守合規性和行業標準。 了解有關Intel®驅動的Dell...
安全分析的數據存儲注意事項
多年來,日誌分析的重要性越來越重要。特別是,使用日誌分析的應用程序為IT組織中的安全操作團隊提供了關鍵的新功能。許多日誌分析用例都可以通過現代存儲平台從可擴展的性能數據傳輸中受益。特別是安全分析的特殊考慮,可以在數據存儲基礎架構的有效計劃和部署中符合。 此摘錄摘自O'Reillys“理解日誌分析”的簡潔概述,對安全性分析用例。此外,它為性能和可伸縮性注意事項提供了參考,併計劃有助於用於安全分析的數據存儲的部署和操作。 ...


Forrester Wave,我們是領導者!
VMware Carbon Black在Forrester Wave™中任命領導者:端點安全軟件為服務,Q2 2021 在Forrester...

評估安全成熟度的指南
網絡安全是各種規模和行業的組織日常業務運營中不可避免的一部分。隨著信息技術的依賴不斷擴大,組織對惡意行為者的接觸也會隨之而來。具有足夠能力和動力的黑客可以利用脆弱性來違反敏感數據的機密性,損害信息系統的完整性並破壞業務運營的可用性。網絡安全漏洞可能使組織損失數百萬美元的最終用戶生產率損失,IT基礎設施的維修,聲譽損失,系統停機時間,訴訟,罰款和監管行動。 為了更好地防止網絡安全威脅,組織必須將其網絡安全計劃視為其業務戰略的關鍵組成部分。組織應利用許多可用的網絡安全框架之一來評估成熟度,確定差距並製定策略以根據其風險承受能力來減輕和管理其風險。儘管不可能完全消除網絡安全威脅的風險,但有效的網絡安全框架為組織提供了保護其主要資產的路線圖。 ...

註冊 IT 技術發布中心
作為訂閱者,您將收到警報並免費訪問我們不斷更新的白皮書、分析報告、案例研究、網絡研討會和解決方案報告庫。